
KI-Agenten und MCP in CI/CD-Pipelines: Was produktiv trägt und wo die Risiken liegen
KI-Agenten steigern die Effizienz in CI/CD-Pipelines, wenn sie als assistierende Zuarbeiter für klar abgegrenzte Prüfaufgaben (wie PR-Vorprüfung, Testfall-Entwürfe oder Dokumentationsabgleich) agieren, während deterministische Pipeline-Gates und Menschen die Freigabe steuern. Über das Model Context Protocol (MCP, Spezifikationsstand 2025-11-25 via stdio und Streamable HTTP) werden Tools entkoppelt angebunden. Sicherheitsleitplanken wie Tool-Pinning, flüchtige Container und vier Risikoklassen mit Fail-Closed-Verhalten minimieren Risiken wie indirekte Prompt Injection und Confused Deputy.Zahlreiche Entwicklungsteams haben in den vergangenen Monaten erste Experimente mit teilautonomen KI-Agenten gewagt. Auf Konferenzen und in isolierten Demos beeindruckt die Technologie regelmäßig – im produktiven Enterprise-Alltag folgt oft die Ernüchterung: Ein Agent, der unbeaufsichtigt Konfigurationsänderungen oder direkte Commits auf Produktivsysteme ausführt, stellt ein unkalkulierbares Betriebsrisiko dar.
Echten, messbaren Nutzen stiften Agenten nicht durch unbegrenzte Autonomie, sondern dort, wo sie diszipliniert, isoliert und streng überprüfbar in bestehende Software-Delivery-Prozesse eingebunden werden: als intelligente Assistenz innerhalb der CI/CD-Pipeline.
Dieser Fachartikel zeigt, welche Aufgaben sich in der Praxis bewähren, wie das Model Context Protocol (MCP) die Tool-Integration standardisiert, welche neuen Angriffsflächen entstehen und welche Leitplanken für den sicheren Betrieb unerlässlich sind.
Aufgabenzuschnitt: Agenten arbeiten zu, Pipelines entscheiden
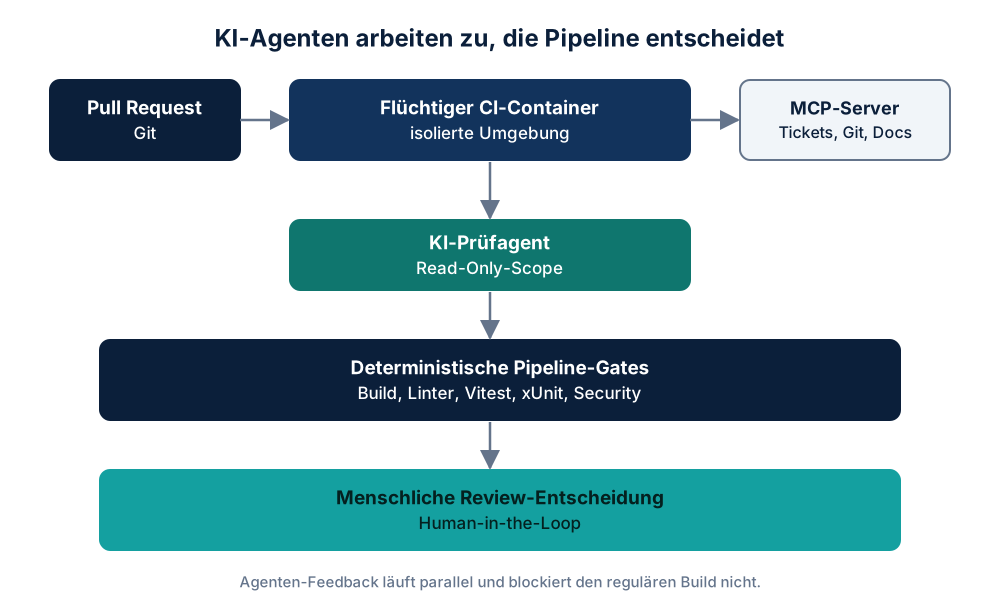
Ein fundamentales Architekturprinzip moderner Software-Delivery lautet: Stochastik und Determinismus sauber trennen.
- Large Language Models arbeiten stochastisch – sie liefern bei identischem Kontext Wahrscheinlichkeitsverteilungen und kreative Lösungsvarianten.
- Compiler, Linter, Test-Runner und Deployment-Gates arbeiten deterministisch – sie prüfen Binärzustände (Erfolg oder Fehler) strikt nach formalen Regeln.
Daraus ergibt sich die natürliche Arbeitsteilung: KI-Agenten ersetzen keine CI/CD-Pipeline; sie nutzen die Pipeline als unverrückbare Leitplanke. Der Agent generiert strukturierte Entwürfe oder analysiert Diffs – die Pipeline validiert die Korrektheit, und ein menschlicher Reviewer erteilt die finale Freigabe.
 +--------------------+       +---------------------------------------------+
 | Pull Request / Git | ----> | Flüchtiger CI-Container (Isolierte Umgebung)|
 +--------------------+       +---------------------------------------------+
                                       |
                                       v
                              +--------------------+
                              |  KI-Prüfagent      | <---> MCP-Server
                              |  (Read-Only Scope) |       (Tickets, Git, Docs)
                              +--------------------+
                                       |
                                       v
 +--------------------------------------------------------------------------+
 | Deterministische Pipeline-Gates (Build, Linter, Vitest, xUnit, Security) |
 +--------------------------------------------------------------------------+
                                       |
                                       v
 +--------------------------------------------------------------------------+
 | Menschliche Review-Entscheidung (Human-in-the-Loop)                      |
 +--------------------------------------------------------------------------+
Vier produktive Pipeline-Szenarien
- Regelbasierte PR-Vorprüfung: Der Agent analysiert den Pull-Request-Diff gegen die verbindliche
AGENTS.mddes Repositories: Wurden Schichtengrenzen respektiert? Entsprechen neue Typen den Namensmustern? Fehlen Pflicht-Dokumentationen? - Generierung von Testentwürfen: Für modifizierte Schnittstellen oder Datenmodelle generiert der Agent Vorschläge für Unit- und Randfalltests, die der Entwickler prüfen und in die Testsuite übernehmen kann.
- Dokumentations- und API-Synchronisation: Abgleich, ob OpenAPI-/Swagger-Spezifikationen und Markdown-Dokumentationen noch exakt dem Codebestand entsprechen, inklusive automatischer Warnung bei Abweichungen.
- Fehler- und Flaky-Test-Triage: Gruppierung fehlgeschlagener CI-Testläufe, Erkennung bekannter Fehlermuster und Deduplizierung eingehender Issue-Reports.
Alle vier Anwendungsfälle teilen ein gemeinsames Merkmal: Der Agent erzeugt ausschließlich Hinweise oder Entwürfe – er greift niemals schreibend in laufende Systeme ein.
Model Context Protocol (MCP): Standardisierte Integration statt Einzellösungen
Das von Anthropic initiierte und von der Open-Source-Community maßgeblich vorangetriebene Model Context Protocol (MCP) standardisiert die Verbindung zwischen Sprachmodellen und externen Werkzeugen bzw. Datenquellen.
Architektonisch basiert MCP auf einer Client-Host-Server-Architektur unter Nutzung von JSON-RPC 2.0 (Spezifikationsstand: 2025-11-25). Als aktuelle Haupttransporte fungieren `stdio` (für lokale Prozesskommunikation) und Streamable HTTP (für netzwerkbasierte Dienste; frühere Server-Sent Events / SSE dienen als Übergangstechnologie). Der MCP-Server stellt Werkzeuge (Tools) und Kontextdaten (Resources) bereit; der Host entscheidet granular, welche Fähigkeiten das Modell nutzen darf. Quelle: modelcontextprotocol.io.
Architektonische Entkopplung
- Anstatt für jedes System (Git-Plattform, Ticketsystem, Dokumentationsdatenbank, Build-Log) proprietäre API-Clients im Agentencode zu verankern, kommuniziert der Agent über ein einheitliches Protokoll:
- Modularität: Werkzeuge können unabhängig vom Sprachmodell ausgetauscht oder aktualisiert werden.
- Reduzierter Vendor-Lock-in: Die Entkopplung von Modell und Tool-Infrastruktur senkt die Abhängigkeit von spezifischen Modellanbietern deutlich, wenngleich proprietäre Modellschnittstellen weiterhin getrennt verwaltet werden müssen.
- Offizielles .NET-Ökosystem: Für moderne C#/.NET-Umgebungen stellt die MCP-Community ein offizielles SDK bereit. Quelle: github.com/modelcontextprotocol/csharp-sdk.
Wichtiger Vorbehalt: Die MCP-Spezifikation befindet sich in kontinuierlicher Weiterentwicklung (insbesondere bezüglich Authentifizierung und Autorisierung). Ein einheitliches Protokoll stellt für sich genommen noch keine Sicherheitsarchitektur dar.
Spezifische Angriffsflächen bei KI-Agenten
Sobald ein Agent externe Daten liest und Tools ausführt, erweitert sich das Bedrohungsmodell der Delivery-Pipeline drastisch. Die MCP Security Guidance und die OWASP Top 10 for LLM Applications (2025) dokumentieren die primären Risiken:
- Indirekte Prompt Injection: Ein Angreifer platziert instruierenden Text in Daten, die der Agent im Rahmen seiner Aufgabe verarbeitet – etwa in einer Pull-Request-Beschreibung, einem Ticket-Kommentar oder einer externen Abhängigkeit. Das Modell kann nicht deterministisch zwischen Systeminstruktionen und Dateninhalt unterscheiden und führt die eingeschleuste Anweisung im Kontext seiner Berechtigungen aus.
- Manipulierte Tool-Beschreibungen: Sprachmodelle wählen Werkzeuge anhand ihrer semantischen Beschreibungen aus. Ein kompromittierter MCP-Server oder ein fehlerhaftes Update kann Tool-Beschreibungen derart modifizieren, dass das Modell unbeabsichtigte Aktionen ausführt oder vertrauliche Kontextdaten weiterleitet.
- Confused Deputy: Der Agent agiert mit den hohen Rechten des Pipeline-Dienstkontos, wird jedoch durch ein unprivilegiertes Ereignis (z. B. einen Pull Request eines externen Open-Source-Beitragenden) angestoßen. Führt der Agent unbedacht Aktionen aus, erlangt der Angreifer indirekt Zugriff auf privilegierte Ressourcen. Dies ist eng verwandt mit, aber abzugrenzen von Excessive Agency (der OWASP-Kategorie, die grundsätzlich überdimensionierte funktionale Autonomie und mangelnde Kontrollgrenzen adressiert).
Sicherheitsleitplanken für den Pipeline-Einsatz
Um diese Risiken wirksam zu minimieren, empfehlen wir die Etablierung folgender Mindest-Leitplanken:
- Least-Privilege & Read-Only: Analyse-Agenten erhalten standardmäßig ausschließlich lesenden Zugriff auf klar umrissene Pfade. Schreib- und Commit-Rechte sind die absolute Ausnahme und erfordern manuelle Freigaben.
- Kurzlebige, isolierte Umgebungen: Agenten laufen in flüchtigen Containern ohne Netzverbindung zu internen Produktivnetzwerken. Eine strenge Netzwerksegmentierung und Credential-Isolation reduziert die erreichbare Angriffsfläche drastisch.
- Keine Produktiv-Credentials im Modellkontext: API-Keys, Zertifikate und Produktions-Passwörter dürfen unter keinen Umständen im Agenten-Prompt oder Tool-Scope auftauchen. Testläufe erfolgen gegen Staging- oder Mock-Dienste.
- Tool-Allowlisting & Prüfsummen-Pinning: Nur explizit genehmigte MCP-Server und Tools werden freigegeben. Änderungen an Tool-Definitionen müssen durch Prüfsummen (Hashes) überwacht werden, um unautorisierte Manipulationen zu blockieren.
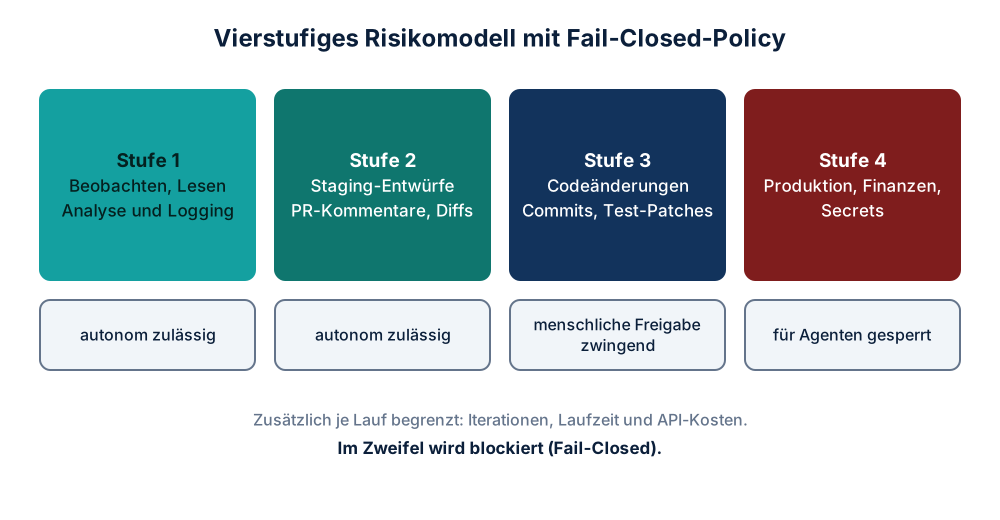
- Vierstufiges Risikomodell mit Fail-Closed-Policy:
- - Stufe 1 (Beobachten/Lesen): Reine Analyse und Logging (vollautonom zulässig).
- - Stufe 2 (Staging-Entwürfe): Erzeugung von PR-Kommentaren oder internen Diffs (autonom zulässig).
- - Stufe 3 (Codeänderungen): Vorschlag von Commits oder Test-Patches (zwingend menschliche Freigabe erforderlich).
- - Stufe 4 (Produktion/Finanzen/Secrets): Direkte Auswirkung auf Produktivumgebungen (für Agenten grundsätzlich gesperrt; striktes Fail-Closed: im Zweifel wird blockiert).
- Harte Ressourcen-Limits: Jede Agenten-Ausführung wird durch strikte Obergrenzen für maximale Iterationen, maximale Laufzeit (Minuten) und maximale API-Kosten pro Lauf gedeckelt. Schleifen („Fix -> Test -> Fail -> Fix“) brechen bei Überschreitung kontrolliert ab.
- Asynchrone Entkopplung vom Hauptbuild: Agenten-Feedback läuft parallel und blockiert den regulären deterministischen Build-Prozess nicht, um reproduzierbare Build-Zeiten zu gewährleisten.
Skalierung und Monorepo-Optimierung
Bei umfangreichen Monorepos stößt das Kontextfenster von Sprachmodellen an praktische Grenzen. Die direkte Übermittlung des gesamten Codebestands ist unwirtschaftlich und fehleranfällig.
Als bewährte Skalierungstechnik empfiehlt sich ein zweistufiges Verfahren: Eine vorgelagerte statische Indexierung (z. B. via Abstract Syntax Tree / AST) oder eine lokale Vektor-Suche selektiert ausschließlich die für den jeweiligen Diff relevanten Code- und Dokumentationsmodule vor, bevor der bereinigte Kontext an das Modell übermittelt wird.
Häufig gestellte Fragen (FAQ)
### Welche Aufgaben können KI-Agenten in CI/CD-Pipelines sicher übernehmen? Sicher und produktiv sind assistierende Prüfaufgaben: Die Vorprüfung von Pull Requests gegen Architekturregeln (AGENTS.md), das Vorschlagen zusätzlicher Testfälle für neue Schnittstellen, der Abgleich zwischen Code und API-Dokumentation sowie die automatische Gruppierung und Triage fehlgeschlagener Testläufe.
### Was ist das Model Context Protocol (MCP) und welche Vorteile bietet es? MCP ist ein offener Standard (initiiert von Anthropic, Spezifikation 2025-11-25 via stdio und Streamable HTTP), der Sprachmodelle mit externen Systemen und Werkzeugen verbindet. Er entkoppelt Agenten von proprietären Schnittstellen, senkt den Integrationsaufwand und reduziert das Risiko eines Vendor-Lock-ins.
### Welche Sicherheitsrisiken entstehen durch Agenten in der Build-Pipeline? Die drei größten Gefahren sind indirekte Prompt Injection (Ausführung manipulierter Befehle aus PR-Texten oder Fremddaten), manipulierte Tool-Beschreibungen sowie das Confused-Deputy-Problem (Missbrauch privilegierter Pipeline-Berechtigungen durch unberechtigte Trigger).
### Warum ist das Human-in-the-Loop-Prinzip unverzichtbar? Da KI-Modelle probabilistisch arbeiten, können sie logische Fehler oder Sicherheitslücken übersehen. Die formale Verantwortung für Code, Architektur und Releases verbleibt ausnahmslos beim Menschen. Agenten liefern fundierte Zuarbeit; die Freigabe erfordert ein menschliches Vier-Augen-Prinzip.
Nächste Schritte für Ihre Software-Delivery
Wenn Sie teilautonome Agenten-Workflows und standardisierte Schnittstellen mit klaren Leitplanken in Ihrer Delivery-Organisation etablieren möchten:
- Entdecken Sie unsere Enablement- und Architektur-Formate auf der Seite KI-Transformation.
- Konkrete Einsatzszenarien für maßgeschneiderte KI-Lösungen finden Sie unter KI Business Solutions.
- Quellenverzeichnis (alle Primärquellen abgerufen am 19.11.2026):
- Model Context Protocol: Protocol Specification (2025-11-25), Transports and Architecture, modelcontextprotocol.io/specification/2025-11-25.
- Model Context Protocol: Security Guidance and Best Practices, modelcontextprotocol.io/docs/concepts/security.
- Model Context Protocol Community: Official C# SDK, github.com/modelcontextprotocol/csharp-sdk.
- OWASP Foundation: OWASP Top 10 for Large Language Model Applications (2025), owasp.org/www-project-top-10-for-large-language-model-applications/.